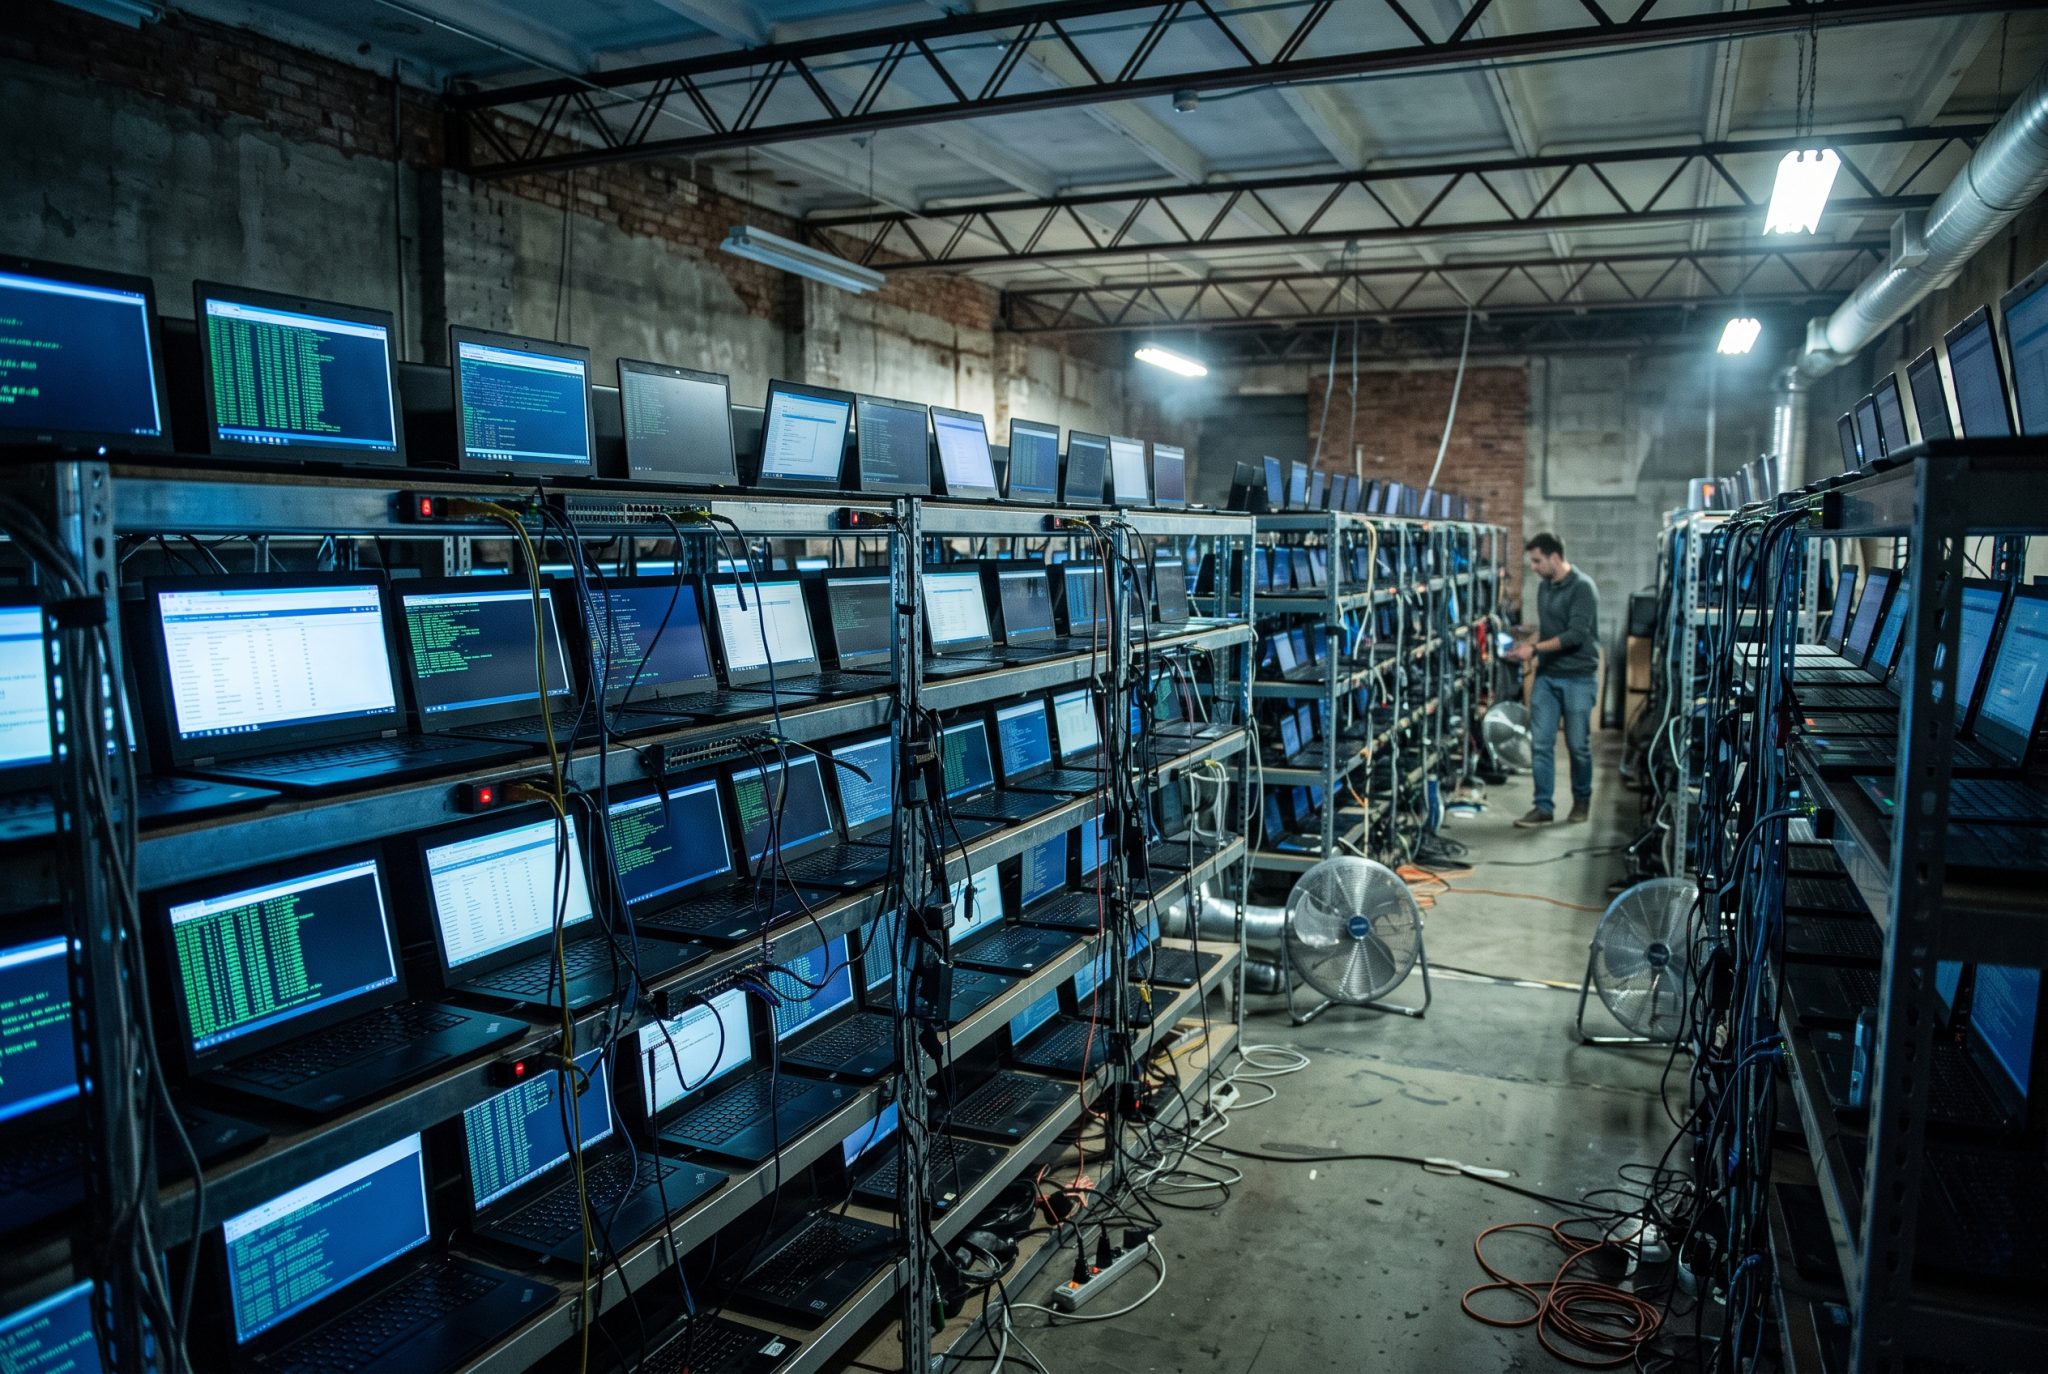
Laptop farms y el fraude norcoreano acaban de recibir un golpe seco por parte del Departamento de Justicia de Estados Unidos tras incautar 187 computadoras portátiles y acusar formalmente a 14 personas vinculadas a una red de suplantación remota. El esquema funcionaba como un engranaje silencioso: contratistas extranjeros obtenían puestos de desarrollo de software en más de 70 compañías estadounidenses utilizando identidades robadas, mientras cómplices locales montaban granjas de laptops en sus salas para simular que el empleado trabajaba desde suelo norteamericano.
La operación federal desarticuló más de 40 de estos centros caseros en Texas durante redadas realizadas entre el 21 y el 25 de septiembre de 2026. Los involucrados enfrentan cargos por conspiración para cometer fraude electrónico, lavado de dinero y robo de identidad agravado. Dos ciudadanos estadounidenses, Michael James Bostelle, de Filadelfia, y Juan Cecilio Pena Carrillo, de Texas, terminaron bajo arresto directo, mientras diez colaboradores de nacionalidad china permanecen prófugos en ciudades como Dandong y Shenzhen.
Suplantación técnica y desvío de nóminas corporativas
El tinglado operó de forma continua desde 2019 hasta julio de 2025, generando unos US$3 millones que terminaron desviados hacia las arcas estatales de Corea del Norte para evadir sanciones internacionales y financiar proyectos de armamento militar. La acusación del tribunal describe cómo un colaborador clave en Estados Unidos administraba una empresa fantasma llamada Dark Falls LLC, una fachada que simulaba ofrecer servicios legítimos de ingeniería de software para justificar cobros y triangular transacciones bancarias hacia el exterior.
La trampa tecnológica requería hardware corporativo real para eludir los controles internos de seguridad de las víctimas. Los reportes técnicos compartidos por la firma CrowdStrike sobre trabajadores remotos fraudulentos revelan que los atacantes, rastreados bajo alias como Famous Chollima, inventaban reportes policiales falsos alegando el robo del equipo para exigir a los departamentos de recursos humanos el envío de reemplazos hacia las direcciones de las granjas. Otros cambiaban la dirección de entrega en el último minuto del tránsito o solicitaban a través de reclutadoras externas para redirigir las máquinas sin levantar sospechas.
Los operadores instalaban programas de acceso remoto en cada máquina física conectada a la red eléctrica doméstica. El empleado real en Asia movía el cursor desde el otro lado del mundo, pero el cortafuegos de la empresa empleadora solo registraba una dirección IP residencial limpia de Texas o Pensilvania.
Seguridad corporativa burlada con tarjetas de captura y suplantación de cámara
El nivel de engaño escaló cuando las empresas empezaron a exigir videollamadas obligatorias con la cámara encendida durante las reuniones de seguimiento. Los operadores comenzaron a manipular los identificadores de hardware (device hashes) en mayo de 2026, haciendo pasar tarjetas capturadoras de video HDMI por cámaras web convencionales del sistema operativo para inyectar transmisiones manipuladas y evadir herramientas de telemetría forense.
Cuando las tareas asignadas superaban su capacidad o el volumen de trabajo era inmanejable, los trabajadores norcoreanos subcontrataban a programadores independientes en India, Pakistán y Nigeria, pagándoles una fracción del salario que pagaban las empresas de salud, comunicaciones y manufactura afectadas. El esquema llegó al extremo de proferir amenazas de daño físico contra gerentes y supervisores que intentaban rescindir los contratos tras detectar retrasos en las entregas de código.
Los allanamientos en Texas frenan los nodos locales de transmisión, pero los analistas de seguridad advierten que la infraestructura muta con rapidez hacia otros estados mientras la verificación de identidad remota dependa únicamente de direcciones IP locales y envíos de paquetería postal sin custodia física verificada. https://tecnologiageek.com/?p=105067


No hay comentarios:
Publicar un comentario