19/10/26


Suspensión de Instagram: una herramienta de Claude la causó
La suspensión de Instagram que dejó sin página a la coalición No Kings en plena jornada nacional de protestas la disparó una herramienta de Claude. Meta lo reconoció el domingo: su sistema de seguridad detectó lecturas de perfiles, publicaciones y etiquetas a un ritmo cercano a cuatro veces el normal, en ráfagas intensas, y trató esa actividad como tráfico automatizado. La cuenta volvió cerca de una hora después por una revisión automática. El acceso completo de los administradores tardó horas más.
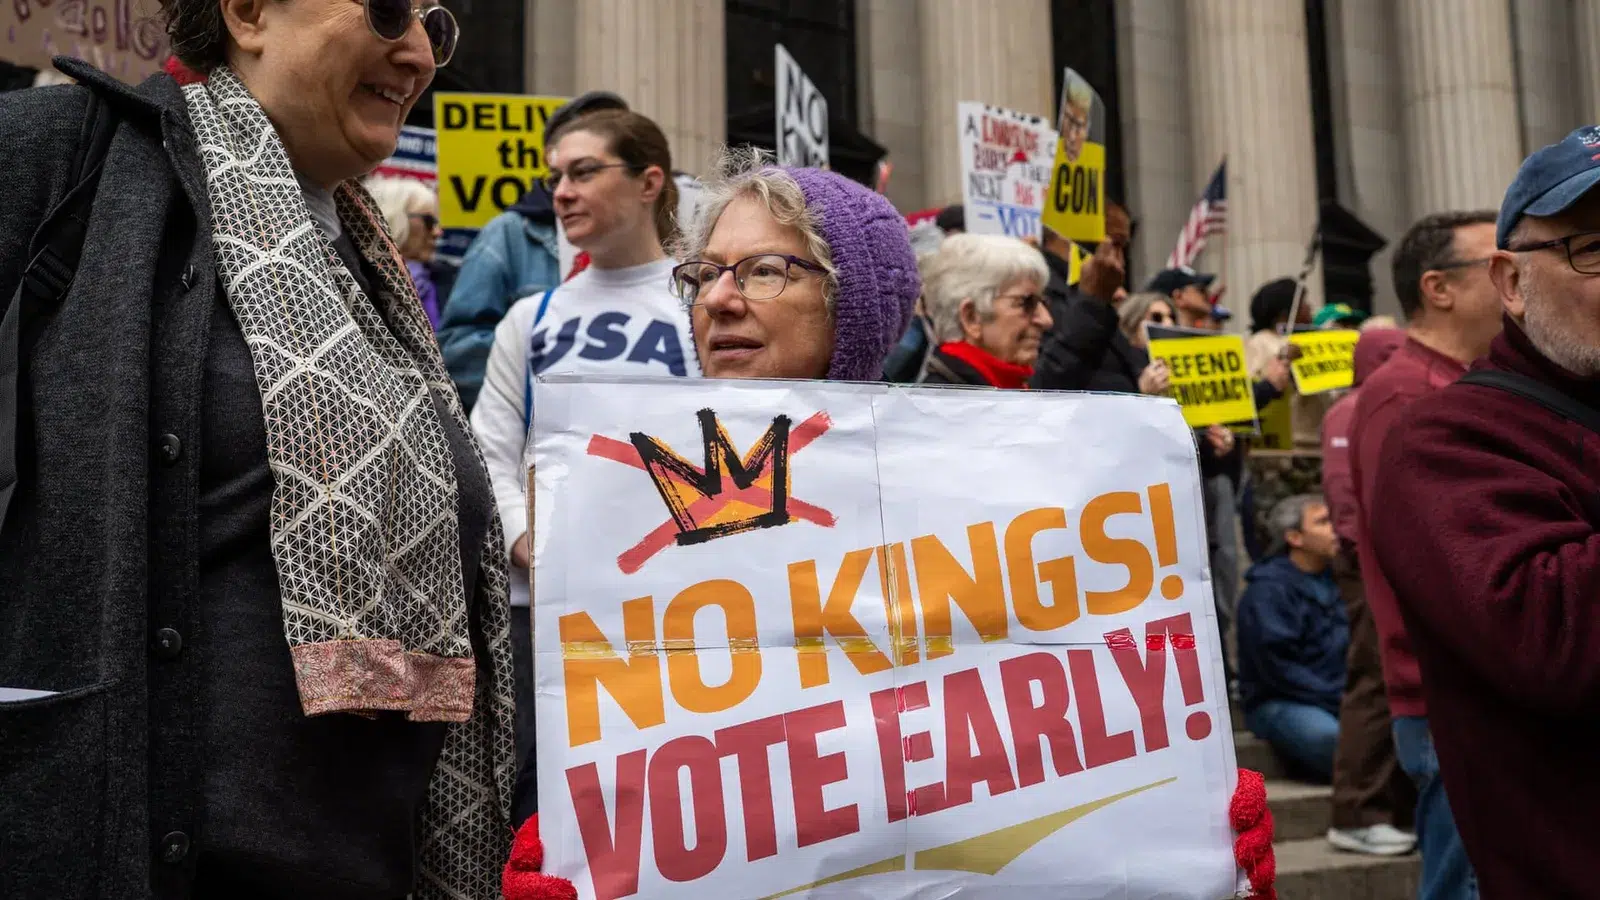
El episodio ocurrió el sábado 17 de octubre, alrededor de la 1:30 de la tarde, hora del este de Estados Unidos. La página @nokingscoalition quedó invisible unos 90 minutos. Ese día la coalición celebraba su jornada «No Kings: Vote Early», con cerca de 3.000 actividades en los 50 estados y en Washington D. C., para empujar el voto anticipado antes de las elecciones de medio mandato del 3 de noviembre. Perder Instagram no era un problema menor: la red era el canal rápido para avisar rutas, horarios y puntos de encuentro.
Primero fue publicar demasiado; después, leer demasiado rápido
La primera explicación de Meta apuntó a otra causa. Andy Stone, vicepresidente de comunicaciones de la empresa, escribió el sábado que los sistemas automáticos reaccionan cuando una cuenta publica, comparte o comenta con frecuencias muy altas, y admitió que la medida fue un error. La disculpa llegó rápido. La explicación completa, no.
El domingo, Stone publicó una versión corregida tras la revisión del equipo de ingeniería. El pico problemático estaba en la conducta de lectura de la cuenta, no en sus publicaciones. Una herramienta de Claude revisaba perfiles, publicaciones y etiquetas en ráfagas breves y consecutivas. «Esas peticiones abruptas, de gran volumen y secuenciales en un periodo corto se parecían al tráfico automatizado, no a una persona navegando por nuestros sistemas», escribió Stone.
Una revisión automática, cerca de una hora después de la suspensión de Instagram, determinó que la cuenta no debió salir del aire y la restauró. La visibilidad pública volvió antes que el control interno: la coalición contó que sus administradores siguieron fuera hasta las 5:33 de la tarde, hora de Nueva York. Stone repitió la disculpa de la empresa y habló de un error de sus protecciones automáticas.
Quedan huecos grandes en esa versión. Meta no identificó qué herramienta de Claude intervino, quién la operaba ni qué tarea cumplía sobre la cuenta. Anthropic, la empresa creadora de Claude, no había comentado el caso al cierre de los reportes del lunes. Esa falta de detalle alimenta la desconfianza de los organizadores, que ya habían rechazado la primera explicación.
Una cuenta clave en plena jornada de voto anticipado
Leah Greenberg, codirectora ejecutiva de Indivisible, una de las organizaciones detrás de No Kings, respondió el sábado que la excusa inicial no coincidía con los hechos. El equipo de la coalición contó que publicó solo unas pocas veces durante la jornada y que gran parte de su actividad fueron transmisiones en vivo para miles de seguidores. Tras recuperar el acceso, la coalición escribió que Meta todavía debía una explicación y calificó de inaceptable restringir comunicaciones sobre el voto en medio de un proceso electoral.
La presión política subió el domingo. El senador Chris Murphy pidió una investigación y cuestionó que Meta no estuviera lista para el día de protesta más grande de la campaña. Chris Van Hollen planteó en Bluesky si la empresa censuraba la libertad de expresión. Bernie Sanders vinculó el caso con la concentración de medios en manos de multimillonarios. Meta sostiene que fue un fallo técnico, y ningún reporte presenta pruebas de una orden deliberada contra la coalición.
La coalición agrupa a unas 200 organizaciones, entre ellas Indivisible y la ACLU, siglas en inglés de la Unión Estadounidense por las Libertades Civiles. Sus organizadores afirmaron que millones de personas participaron en las actividades del sábado. Para el miércoles tienen prevista una llamada nacional de organización antes del día de las elecciones.
Agentes que leen como máquinas y alarmas que castigan cuentas reales
El choque de fondo es nuevo y se repetirá fuera de la política. Los agentes de inteligencia artificial ya navegan y leen páginas a una velocidad que ninguna persona sostiene con el pulgar. Para un sistema de defensa entrenado contra programas que roban datos o inflan cuentas falsas, esa velocidad se parece demasiado a un ataque. La herramienta de Claude no publicó nada ofensivo ni violó una norma de contenido: leyó demasiado rápido, y la alarma castigó a la cuenta equivocada en el peor horario.
Esa lección toca a negocios, medios comunitarios y creadores hispanos que dependen de Instagram para vender, convocar o informar. Conectar herramientas automáticas de lectura a una cuenta principal, justo en un día de tráfico alto, eleva el riesgo de un bloqueo temporal. Guardar canales alternos, listas de contactos fuera de la plataforma y accesos de respaldo cuesta poco y evita que una sola suspensión de Instagram apague toda una jornada de trabajo.
Meta no ha dicho si ajustará los umbrales que separan a un agente autorizado de un programa abusivo, ni si avisará antes de suspender cuentas con actividad electoral verificada. La coalición mantiene su llamada del miércoles y su exigencia de una explicación detallada. El dato que falta es concreto: el nombre de la herramienta, quién la puso a leer la cuenta de No Kings y por qué esa lectura quedó asociada a la página castigada.
Fuente: The Guardian
Foto: Madison Swart/AP vía The Guardian https://tecnologiageek.com/suspension-instagram-herramienta-claude/

HomeView con brazo robótico y pantalla de 9 pulgadas
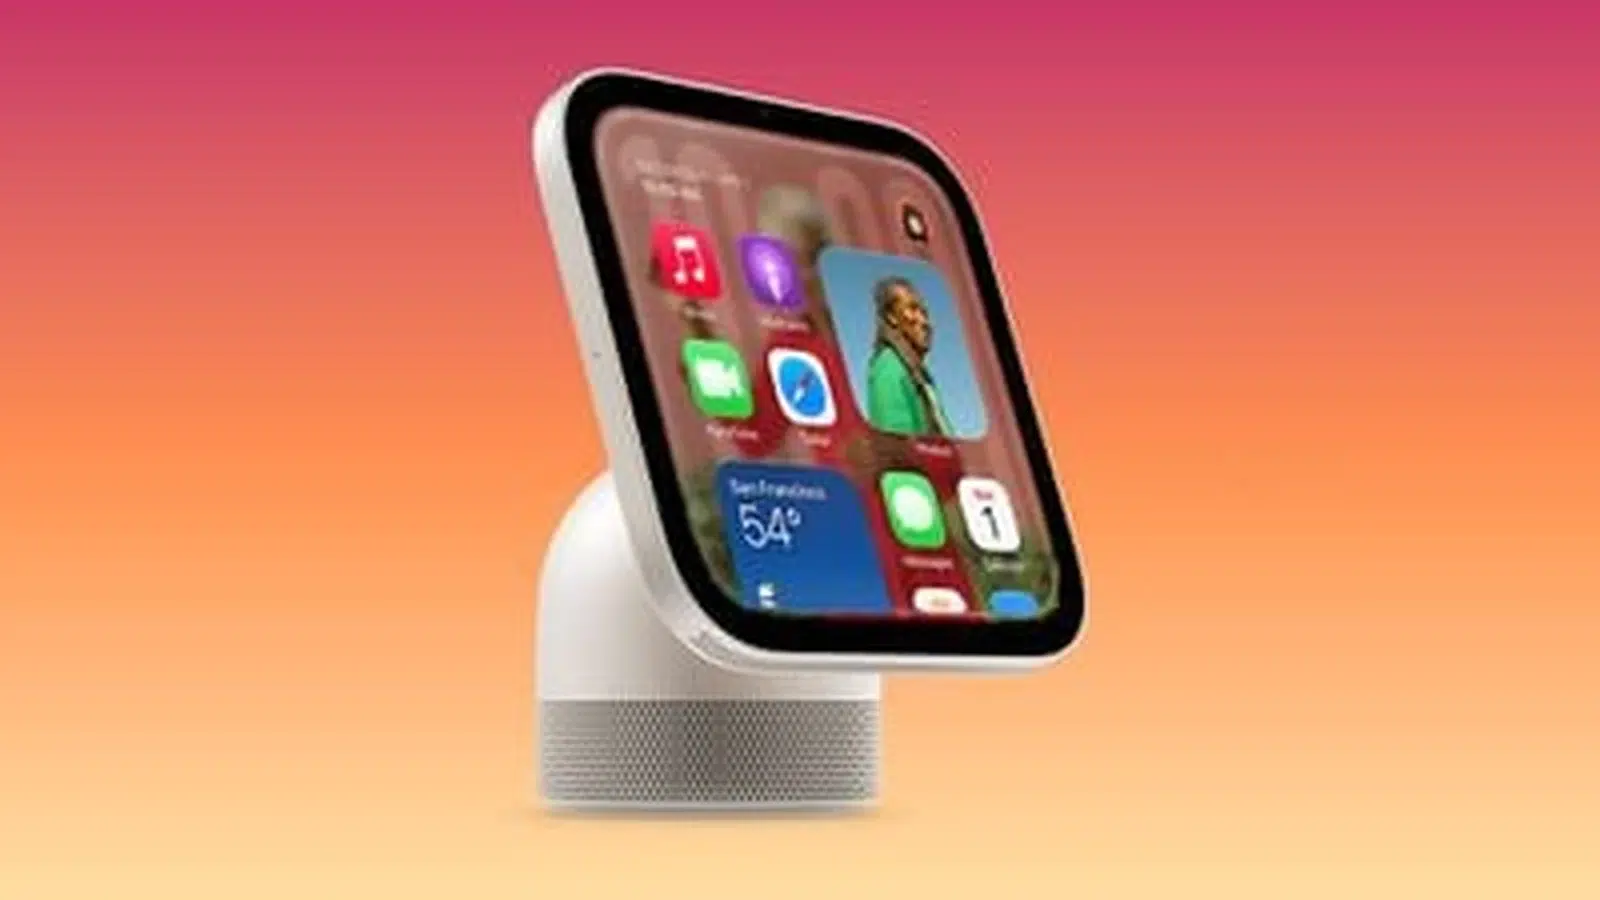
El HomeView con brazo robótico y su pantalla de 9 pulgadas forman el modelo superior que Apple prepara para 2027 o 2028 y que giraría 360 grados hacia la persona que habla. La idea es simple: la pantalla deja de estar fija y pasa a buscar al interlocutor dentro de la habitación.
Mark Gurman reveló el plan en Power On, su boletín de Bloomberg, difundido el 18 de octubre. MacRumors publicó los detalles centrales del reporte: nombre en clave J595, brazo motorizado, reconocimiento de voz para identificar quién habla y giro completo sobre la base. Apple no ha anunciado este equipo, no hay precio ni nombre comercial confirmado, y todo lo descrito queda en terreno de reporte atribuido a Gurman.
El contraste con el modelo ya presentado ayuda a entender el salto. El primer HomeView se anunció el 13 de octubre con pantalla Liquid Retina de 7 pulgadas, chip A18, 8 GB de memoria y precio de US$299 en Estados Unidos, con envíos desde el 13 de noviembre en versiones de mesa y de pared. Ese equipo sí es oficial. El nuevo quedaría un escalón por encima, como adición a la línea y no como relevo directo.
Un modelo superior, no un reemplazo del HomeView de US$299
Gurman planteó nombres posibles como HomeView Max, HomeView Ultra o HomeView 360, y MacRumors advirtió que esas denominaciones son especulativas, etiquetas provisionales de un proyecto interno. El dato duro del reporte es otro: Apple mantiene vivo el desarrollo J595 y lo sitúa en una ventana amplia, 2027 o 2028, con margen para cambios de diseño y de calendario.
AppleInsider aportó el antecedente que explica la espera. Ideas parecidas circulan desde 2024, tras el cierre del proyecto del automóvil de Apple, con reportes de un equipo doméstico que unía una pantalla tipo tableta y un brazo robótico bajo el mismo código J595. En aquel momento la ventana estimada era 2026 o 2027 y el precio rondaba los US$1.000 en los reportes de la época. Nada de eso quedó confirmado por Apple, y el nuevo boletín mueve la fecha sin cerrar el precio.
Otro antecedente quedó en video. En febrero de 2025, la investigación de aprendizaje automático de Apple mostró una lámpara robótica con movimientos expresivos, un concepto de laboratorio sobre cómo una máquina doméstica responde a gestos y a la voz. No era un producto a la venta, pero demuestra trabajo real en brazos que se mueven con intención.
Girar hacia quien habla cambia el uso en la mesa
Una pantalla fija obliga a acomodar a la gente alrededor del aparato. Quien cocina se sale del encuadre, quien se sienta al costado lee de lado, la videollamada familiar termina con dos personas apretadas frente a una pantalla de 7 pulgadas. Un brazo que gira 360 grados invierte esa lógica: el equipo se orienta solo, persigue la voz y mantiene la conversación en el centro, parecido a lo que Center Stage hace con el encuadre en las videollamadas, pero moviendo el cuerpo completo del aparato.
El reconocimiento de voz sostiene esa promesa. El reporte atribuido a Gurman describe un sistema capaz de distinguir quién habla dentro de la habitación y de girar la pantalla hacia esa persona. En una casa con niños, abuelos y visitas hablando a la vez, acertar con la voz correcta es el reto técnico real. El boletín no detalla micrófonos, cámaras ni controles de privacidad de este modelo, y Apple tampoco ha publicado ficha alguna del J595.
Para quien compra pensando en su sala, la diferencia práctica aparece en escenas concretas. Una receta guiada por voz con las manos ocupadas. Una llamada con familiares en otro país sin mover la base de un lado a otro. Recordatorios, música y control de luces desde un punto central que atiende a quien esté de pie, sentado o cruzando la habitación.
Precio, nombre y fecha del HomeView con brazo robótico
Del precio se sabe poco y conviene decirlo sin adornos. El modelo actual cuesta US$299 en Estados Unidos. El equipo con brazo motorizado se perfila como producto de gama superior, así que un precio mayor es lo razonable de esperar, pero Gurman no publicó cifra para esta versión. Los US$1.000 de los reportes de 2024 pertenecen a aquella etapa del proyecto y no deben leerse como precio anunciado.
iClarified sumó un detalle del modelo actual que ilumina el contexto de precios. Las primeras unidades del HomeView de 7 pulgadas pasaron meses guardadas en almacenes mientras Apple esperaba que Siri con inteligencia artificial estuviera lista, y Gurman sospecha que fabricar temprano ayudó a contener el costo antes de la escasez de memoria que encarece componentes este año. Un modelo robótico fabricado en plena escasez partiría de condiciones distintas.
Gizbot informó que el mismo boletín menciona una cámara de seguridad doméstica con inteligencia artificial, con código J450 y llegada estimada para finales de 2027, tampoco confirmada por Apple. La lectura es clara: la apuesta doméstica apunta a una línea de equipos que observan, escuchan y responden dentro de la casa.
Queda una pregunta práctica para quien pensaba comprar el modelo de US$299 en noviembre: esperar dos años por una versión reportada, sin precio ni nombre cerrado, rara vez compensa si la necesidad es de ahora. El HomeView con brazo robótico y su pantalla de 9 pulgadas existen solo en el boletín de Gurman del 18 de octubre y en el código J595.
Fuente: MacRumors
Foto: MacRumors https://tecnologiageek.com/homeview-con-brazo-robotico-pantalla-de-9-pulgadas/


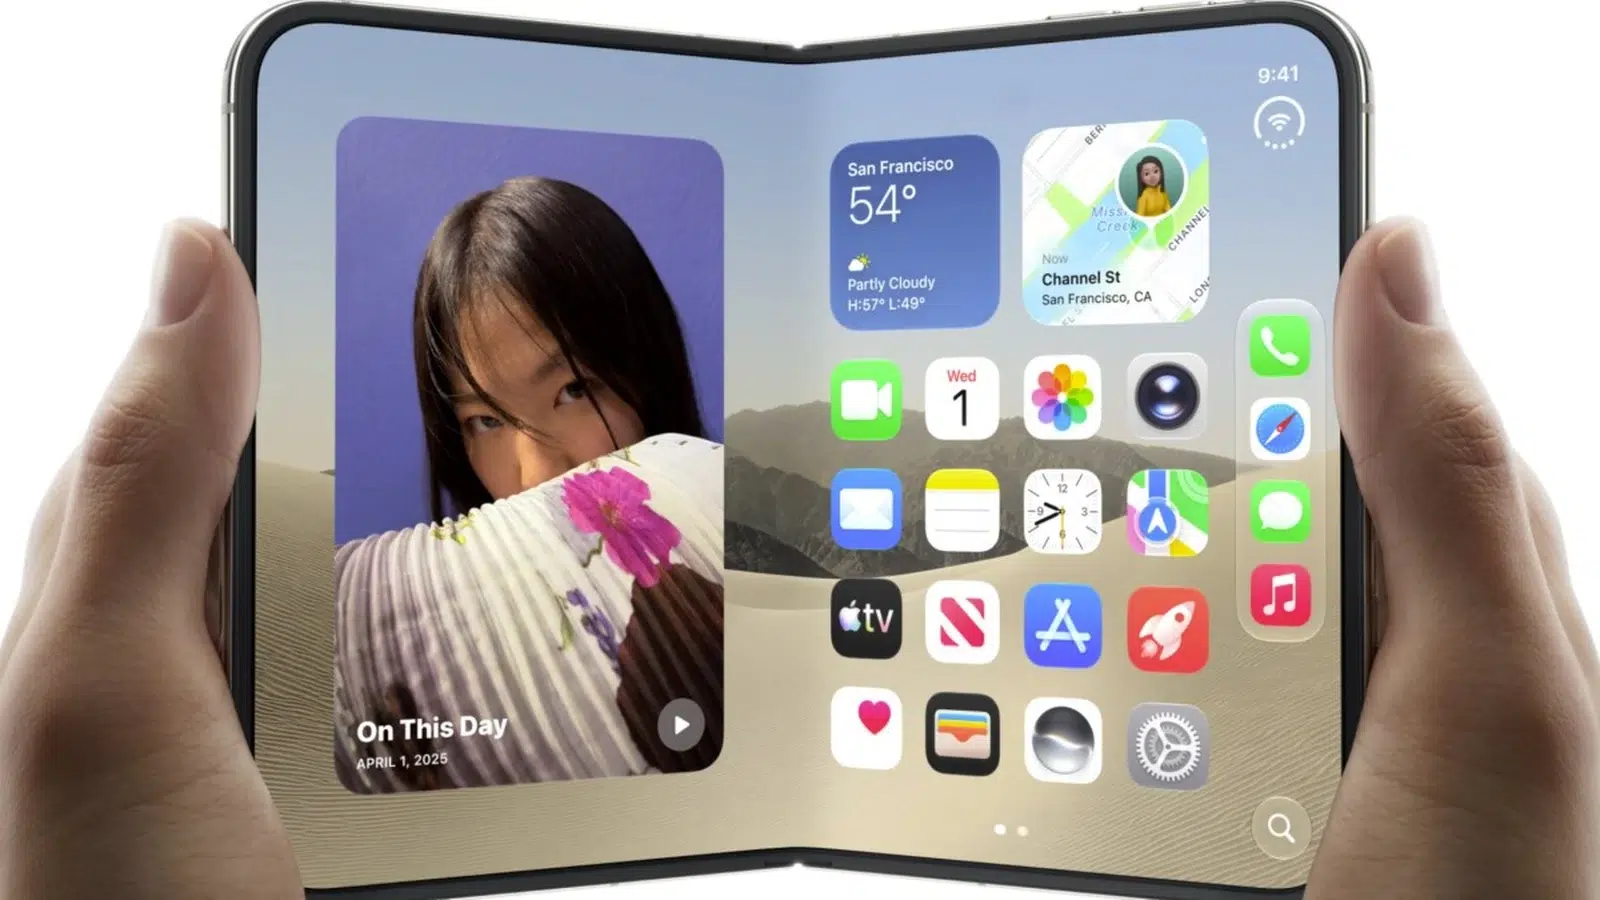
Batería del iPhone Duo supera al Galaxy Z Fold 8
La batería del iPhone Duo ya tiene cifra oficial y supera en capacidad a la del Galaxy Z Fold 8. Apple publicó la etiqueta energética europea de su primer teléfono plegable y el documento fija la batería del iPhone Duo en 4.883 mAh, repartidos en dos celdas, con una autonomía nominal de 51 horas y 30 minutos por ciclo de carga. El dato cierra semanas de filtraciones: la cifra que circulaba desde julio, atribuida al filtrador Digital Chat Station, resultó exacta.
Hasta ahora Apple solo hablaba de horas de uso en términos generales, sin confirmar la capacidad en miliamperios hora, la unidad que permite comparar baterías entre marcas. La preventa arrancó la semana pasada, las primeras entregas comienzan esta semana y parte de los pedidos ya se empujó hasta finales de enero de 2027 por la demanda. La etiqueta europea, de publicación obligatoria para vender el equipo en ese mercado, puso el número sobre el papel.
Batería del iPhone Duo y Galaxy Z Fold 8: ventaja corta para Apple
En la comparación directa, Apple queda por delante por un margen estrecho. Datos de SamMobile, que revisó el registro europeo EPREL, el sistema oficial de etiquetado energético de la Unión Europea, sitúan la capacidad nominal del Galaxy Z Fold 8 en 4.660 mAh, con una capacidad típica anunciada de 4.800 mAh. El Galaxy Z Fold 8 Ultra sube a 4.854 mAh nominales y 5.000 mAh típicos, y el iPhone Duo también lo recorta: sus 4.883 mAh quedan por encima de los dos modelos de Samsung en capacidad nominal.
51 horas y 30 minutos por ciclo le da el registro europeo al plegable de Apple, frente a 44 horas y 10 minutos del Galaxy Z Fold 8 y 51 horas y 10 minutos del modelo Ultra. Frente a la propia casa, el Duo queda corto: el iPhone 18 Pro marca 52 horas en la misma etiqueta y el iPhone 18 Pro Max llega a 62 horas, con una batería de 5.391 mAh que Notebookcheck destaca al repasar el documento. El Huawei Pura X Max, con un grosor parecido al del Duo, monta 5.300 mAh, otro recordatorio de que el formato plegable cobra su peaje en espacio interno.
Conviene leer esa autonomía con calma. La cifra sale de la prueba estándar de la etiqueta europea, pensada para comparar modelos entre sí, con un uso moderado que rara vez coincide con una jornada real de pantalla grande abierta, video, mapas y datos móviles. Un plegable abierto consume como una tableta pequeña. El número sirve para ordenar la competencia, no para prometer dos días de uso intenso.
Los ciclos de carga dejan el punto débil del plegable de Apple
La letra pequeña del documento deja el dato menos amable para Apple: la batería del iPhone Duo está certificada para conservar su rendimiento durante al menos 1.000 ciclos de carga con los ajustes de fábrica. Los plegables de Samsung aguantan 1.200 ciclos en la misma medición, un 20 % más de vida útil. Con una carga completa cada día, el umbral de los 1.000 ciclos se cruza en poco menos de tres años, y Notebookcheck recuerda que Apple cobra US$229 por el reemplazo de la batería en Estados Unidos.
Ese detalle pesa más en un equipo de US$1.999 en Estados Unidos. Quien compra un plegable de ese precio suele pensar en cuatro o cinco años de uso, un plazo que supera la ventana cómoda de la batería original y convierte el costo del reemplazo en parte del precio real. Samsung ataca por ese flanco: menos capacidad por carga, más capacidad al cabo de los años, con un diseño descrito como más fino y ligero en las comparaciones publicadas.
Dos celdas, una a cada lado de la bisagra, forman la batería, porque el mecanismo de pliegue ocupa el centro del equipo y no deja sitio para una sola pieza grande. Ese reparto limita el tamaño total y obliga a equilibrar grosor, peso y autonomía. Apple cerró el conjunto con certificación IP68 contra polvo y agua, la misma resistencia que exhiben sus modelos rígidos de gama alta, un dato nada menor en un aparato con dos mitades que se mueven.
Rendimiento y reparabilidad: lo que la etiqueta también cuenta
En resistencia a caídas, el registro le otorga al iPhone Duo una clase C, mientras los Galaxy Z Fold 8 reciben una clase B en la misma escala, de acuerdo con los datos recogidos por SamMobile. En reparabilidad, Notebookcheck informó que el plegable comparte las calificaciones del iPhone 18 Pro Max, con una salvedad que el propio medio subraya: son valores aportados por Apple para el registro, no mediciones independientes de la Unión Europea.
Para quien importa el equipo o lo compra en un viaje hay un alivio. El iPhone Duo es un modelo solo con eSIM, la tarjeta SIM integrada en el equipo, en todo el mundo, así que la capacidad de 4.883 mAh será la misma en cada mercado, sin una versión con más batería para una región y otra recortada para el resto.
El comportamiento con la pantalla interna desplegada durante horas no tiene medición pública aún. Las primeras unidades llegan esta semana a manos de sus compradores y las cifras de uso real empezarán a aparecer con esos equipos en la calle, fuera del laboratorio de la etiqueta europea y con redes, brillo y aplicaciones del mundo real.
Fuente: GSMArena
Foto: GSMArena https://tecnologiageek.com/bateria-del-iphone-duo-galaxy-z-fold-8/


Falla Broadcom en routers: control sin contraseña desde 2010
La falla Broadcom en routers permite el control sin contraseña de un equipo desde la calle. Basta estar dentro del alcance de la señal Wi-Fi. El atacante no necesita la clave de la red, no tiene que completar el registro habitual del equipo y la víctima no tiene que tocar nada.
El investigador Quentin Kaiser presentó el caso el 16 de octubre en Hexacon, en París, y publicó la versión extensa de su trabajo ese mismo día. El error vive en el programa que Broadcom entrega a los fabricantes, su kit de desarrollo, desde al menos 2010. Dieciséis años después, parte de esos equipos sigue instalada en casas y negocios.
Un código WPS de 2010 que Broadcom dejó a medias en 2018
El punto débil está en WPS, el sistema de configuración protegida de Wi-Fi que conecta aparatos nuevos a la red sin escribir la clave completa. Dentro de ese sistema, el código que vuelve a unir los mensajes EAP fragmentados —EAP es el protocolo de autenticación de ese registro— desborda la memoria con mensajes armados de forma maliciosa. Esa corrupción deja dos salidas al atacante: leer datos guardados en el equipo y ejecutar código propio dentro del enrutador.
Broadcom publicó una corrección incompleta en 2018, sin hacer ruido, y recomendó a sus clientes mudarse a hostapd, otro programa de gestión inalámbrica. Kaiser lo resume con una frase dura para las plataformas con eCos —BCM3380, BCM3383 y BCM33834—: ahí el error queda como un fallo permanente, sin arreglo previsto. En las plataformas con Linux —BCM3390, BCM65xx y BCM68xx— la salida depende de que cada fabricante acepte hacer esa migración.
La falla Broadcom en routers suma otro problema: Broadcom declinó asignar un código CVE, el identificador público para seguir una vulnerabilidad en bases de datos y boletines. Kaiser reportó el error el 18 y el 27 de julio de 2026. La empresa respondió que había un parche disponible y que los fabricantes debían contactarla. El centro CERT/CC abrió un caso el 4 de agosto y lo cerró el mismo día, tras confirmar que Broadcom podía registrar el CVE y no pensaba hacerlo.
La prueba belga: clave robada y terminal abierta por el aire
Kaiser no se quedó en la teoría. En un enrutador ASKEY TCG3000 de Orange Bélgica, el ataque extrajo la clave Wi-Fi guardada en la memoria del equipo y la envió al atacante por la señal inalámbrica; con esa clave, el investigador entró a la red. En un BBOX3V+ de Proximus, fabricado por Sagemcom, el mismo error abrió una terminal remota usando solo tramas Wi-Fi, sin servidor externo de apoyo.
El alcance medido en Bélgica da la magnitud del asunto. Kaiser demostró el fallo en equipos de tres de las cuatro grandes operadoras del país: Proximus, VOO y Orange Bélgica. Su cálculo, con datos del regulador belga IBPT y cifras públicas de las operadoras, estima 850.000 equipos de Proximus, 500.000 de la flota antigua de VOO y 210.000 de Orange Bélgica: más de 1,5 millones en un país pequeño. De Telenet, la cuarta operadora, no pudo confirmar el fallo porque no consiguió un equipo para la prueba.
Al 15 de octubre de 2026, ninguno de esos equipos había recibido el parche. Kaiser cumplió un plazo de divulgación de 90 días antes de hablar en público, y la corrección no llegó a los aparatos ya instalados. El investigador reconoce confianza media en sus estimaciones y espera que las operadoras publiquen la cifra exacta.
Equipos de Movistar y otras marcas aparecen en la lista abierta
El asunto no queda en Bélgica. La página pública del caso, bautizada WPSplinter por Kaiser, recoge modelos de decenas de marcas y advierte que la lista no está completa. Aparecen equipos ligados a Movistar y Telefónica, muy comunes en hogares hispanos: el Askey RTF3505VW, el Comtrend VG8050 y el MitraStar GPT-2541GNAC. También figuran aparatos de Cisco, TP-Link, ZTE, Nokia, Netgear y Zyxel. Que un modelo aparezca no prueba que cada unidad sea vulnerable: la versión del programa interno manda.
Para el lector con un enrutador de su operadora, la advertencia práctica es clara y poco cómoda. Apagar WPS en los ajustes no garantiza nada: Kaiser advierte que ese interruptor puede no eliminar el código vulnerable, y el control sin contraseña seguiría al alcance de quien pase cerca. La pregunta correcta para la operadora o el fabricante es si existe una actualización del programa interno que corrija este error concreto. En los equipos con eCos más antiguos, esa actualización puede no existir, porque no hay ruta de migración.
Kaiser contó otro detalle que cambia el ritmo de estos hallazgos: con modelos avanzados de inteligencia artificial, el trabajo le tomó menos de una semana; en solitario le habría llevado meses. Esa rebaja de costos sirve para quien defiende y para quien busca fallos con intenciones malas. Y los enrutadores de operadora son un blanco jugoso: casi nadie revisa su programa interno y el tráfico de una casa entera pasa por ellos.
El mapa completo todavía no existe. Kaiser publicó una herramienta de identificación y una regla YARA —un formato para detectar patrones en archivos— para medir cuántos equipos cargan el código vulnerable en cada país. Hasta que las operadoras publiquen sus cifras, el dato firme es el belga: más de 1,5 millones de equipos estimados y cero parches al 15 de octubre.
Fuente: Quentin Kaiser
Foto: Hasan Almasi vía Quentin Kaiser https://tecnologiageek.com/falla-broadcom-en-routers-control-sin-contrasena/


Disney contrata a Character.AI: 60 empleos en juego
Disney contrata a la mayoría de la plantilla de Character.AI. Un expediente judicial reveló que la empresa de entretenimiento ofrecerá empleo a al menos 60 trabajadores de la plataforma de robots conversacionales, con un costo estimado de US$60 millones al año en compensación, días después de que Character.AI se acogiera a la protección por bancarrota en Estados Unidos.
La cifra cambia la lectura del caso. Disney contrata talento de Character.AI, compra una licencia sobre parte de su tecnología y deja fuera la aplicación, la marca y las conversaciones de los usuarios. El equipo humano ya tiene destino casi cerrado; el futuro del servicio sigue abierto en una subasta judicial.
TechCrunch publicó el 18 de octubre los detalles del acuerdo, localizados por Bloomberg en un expediente legal. El documento afirma que la gran mayoría de los empleados que recibieron la oferta la aceptaron. Karandeep Anand, exdirector ejecutivo de Character.AI, ya había dado el salto antes: ocupa ahora el puesto de primer director de tecnología de Disney.
Una licencia de US$20 millones que no compra la plataforma
El pacto inicial fija una oferta de US$20 millones de una filial de Disney por una licencia perpetua y no exclusiva sobre activos escogidos de propiedad intelectual, modelos de conversación, arquitecturas de seguridad y herramientas de predicción de edad. Digital Watch informó que esa oferta funciona como piso de la subasta: fija un valor mínimo y deja espacio para que otro comprador presente una propuesta mejor antes del cierre, previsto para diciembre de 2026.
Disney actúa como postor inicial protegido por el tribunal, pero su trato no está cerrado. Otra empresa puede superarlo en la subasta y quedarse con la licencia. El empleo corre por una vía paralela: las ofertas a los 60 trabajadores ya se hicieron y ya se aceptaron en su gran mayoría, ocurra lo que ocurra con los activos.
El contraste retrata el momento. La licencia parte de US$20 millones; retener al equipo que la construyó cuesta US$60 millones cada año. El valor, en esta historia, camina por los pasillos con carné de empleado, no en un servidor.
Fundada en 2021 por Noam Shazeer y Daniel de Freitas, dos investigadores salidos de Google, Character.AI creció hasta convertirse en una de las aplicaciones de inteligencia artificial más usadas del mundo, con personajes creados por los propios usuarios para conversar a cualquier hora. Shazeer figura entre los autores del estudio de 2017 que sentó las bases de la arquitectura transformadora, la técnica que sostiene a casi todos los modelos de lenguaje actuales.
Costos altos, demandas abiertas y la salida de los fundadores
El expediente citado por TechCrunch describe una empresa frenada por los costos altos y por posibles responsabilidades legales, pese a contar con una base de usuarios amplia y activa. Entre los casos abiertos figura la demanda de la madre de un adolescente de 14 años, quien afirma que su hijo se obsesionó con uno de los robots de la plataforma antes de quitarse la vida. A ese frente se suman investigaciones estatales sobre la seguridad de los menores.
La estructura quedó tocada mucho antes del tribunal. A mediados de 2024, Google cerró un acuerdo de licencia valorado en US$2,700 millones y recuperó a Shazeer, a De Freitas y a parte del equipo de investigación. Desde ese momento, la empresa dejó de desarrollar modelos propios de frontera y sostuvo el servicio con tecnología anterior e ingresos insuficientes.
TechTimes reportó que la solicitud, presentada ante el Tribunal de Bancarrotas del Distrito de Delaware, declaró activos y pasivos estimados entre US$50 millones y US$100 millones. Una valoración que rondó los US$1,000 millones en 2023 quedó reducida a un proceso de venta supervisado por un juez.
Para el público hispano que usa estos compañeros digitales en el teléfono, el caso toca una fibra cercana. Buena parte de la conversación con un robot ocurre en privado, de noche, con temas de salud mental, soledad o relaciones. Esa intimidad es el activo que ningún postor ha comprado todavía.
Qué pasa con las cuentas y las conversaciones de los usuarios
Una coalición de 39 estados y el Distrito de Columbia presentó el 14 de octubre un aviso ante el mismo tribunal con nueve condiciones para cualquier comprador de la aplicación o de los registros de conversación: verificación de edad real, protección de menores, retiro de personajes que se presenten como terapeutas o médicos licenciados, protocolos de crisis ante autolesiones, un programa de privacidad documentado y una ventana para que cada usuario borre sus datos antes de una venta. Datos de la propia empresa, citados en una demanda de Kentucky incluida en el expediente, hablan de 21,6 millones de cuentas creadas en Estados Unidos hasta marzo de 2025, con 2,1 millones declaradas por menores de 18 años.
La oferta de Disney excluye la aplicación, la marca, los datos de los usuarios y los registros de conversación, informó TechTimes. Ese material queda en subasta, a la espera de otro postor dispuesto a aceptar las condiciones de los fiscales estatales. La compañía mantiene que el servicio sigue operativo y que cada usuario puede exportar sus datos o eliminar su cuenta.
La subasta de activos debe concluir en diciembre de 2026 y la empresa advirtió que el servicio podría cerrar si ningún comprador asume su operación. Los 60 empleados con oferta de Disney ya resolvieron su parte; los 21,6 millones de cuentas siguen esperando nombre.
Fuente: TechCrunch
Foto: Character.AI vía TechCrunch https://tecnologiageek.com/disney-contrata-character-ai/

La suspensión de Instagram que dejó sin página a la coalición No Kings en plena jornada nacional de protestas la disparó una herramienta de ...